Війна
як США перезапускають свою кіберполітику?

Америка змінює підходи до боротьби у кіберпросторі, щоб краще відповідати на виклики сучасності.
Держдепартамент США анонсував масштабну трансформацію: вже цього літа Вашингтон планує розділити єдину структуру, що досі відповідала за всю цифрову політику від кібербезпеки до штучного інтелекту. Здавалося б, США лише нещодавно створили цей «кіберцентр» як відповідь на зростаючі цифрові виклики. Бюро останні роки успішно координувало все від переговорів щодо кібербезпеки до розробки глобальних технологічних стандартів.
Але тепер — навпаки: функції розділяють, вертикаль перезавантажують, а підпорядкування змінюють.
Іннформація яка сколихнула кіберспільноту у США стосується Bureau of Cyberspace and Digital Policy (CDP) — Бюро кіберпростору і цифрової політики. Воно з’явилося у квітні 2022 року і стало головним майданчиком США для глобального кібердіалогу.
Саме тоді вперше всі цифрові включаючи безпек,у дипломатію, штучний інтелект були зведені в одну структуру.
CDP напряму підпорядковувалося першому заступнику держсекретаря, що робило його не просто «ще одним підрозділом», а важливою політичною інституцією.
Як пише Government Accountability Office (GAO) у звіті 2025 року, CDP «посилило дипломатичні зусилля США, зміцнило кіберкоаліції та зробило Штати лідером в розробці міжнародних кібернорм».
CDP було створено як міждисциплінарний орган для трьох основних напрямів:
- Кібербезпека і цифрова свобода — просування міжнародних норм у кіберпросторі, протидія загрозам, захист прав людини в онлайні.
- Міжнародна комунікація та штучний інтелект — участь у багатосторонніх форумах з розробки політик щодо цифрових технологій.
- Цифрова економіка — підтримка глобальних ініціатив щодо безпечного інтернету, прозорості інфраструктури, технологічних стандартів.
Bureau of Cyberspace and Digital Policy (CDP) очолював посол з особливих доручень. На початках це був Нейт Фік (Nate Fick), який до того працював у сфері кібербезпеки приватного сектору й служив у морській піхоті. Його призначення символізувало спробу Держдепу надати CDP не лише дипломатичну, а й стратегічну вагу.
Серед найбільших успіхів CDP експерти називають:
- активну участь у переговорах щодо Глобального пакту про цифрову безпеку при ООН;
- координацію позицій G7 щодо використання ШІ;
- запуск партнерських програм з демократичними державами для захисту критичної інфраструктури від кібератак.
Унікальність бюро також у тому, що у союзників США подібних структур немає. Навіть у Великій Британії або Японії подібна цифрова дипломатія розкидана між кількома міністерствами.
То для чого це робиться? Навіщо реорганізовувати ефективну структури? Найголовніше причина це нові технологічні виклики
Серед чинників, які спонукали до реорганізації — поява нових загроз у сфері кібербезпеки, включаючи стрімкий розвиток штучного інтелекту, автоматизованих атак, deepfake-технологій та гібридних інформаційних операцій. Саме цим пояснюється створення нового підрозділу — Bureau of Emerging Threats.
Як зазначає видання Cybersecurity Dive, нове бюро має зосередитися на “emerging challenges to U.S. security, including AI-enabled threats and cyber capabilities of foreign adversaries”. Іншими словами, Вашингтон офіційно визнає, що інструменти штучного інтелекту можуть нести не меншу загрозу, ніж класичні кібератаки. Адже у новій архітектурі кіберзагроз штучний інтелект і автоматизовані бот-мережі перетворюються на повноцінних учасників конфліктів. Вони здатні атакувати не лише інфраструктуру, а й саму довіру до інституцій, громадську думку і внутрішню стабільність країни. Ось як це працює:
1. Deepfake і фейкові заяви
Ці тенденції відчутні не лише в США. Наприклад, в Україні під час повномасштабного вторгнення РФ активно застосовувалися інструменти автоматизованого фішингу, діпфейків, бот-мереж і хактивізму. Один лише факт масового запуску deepfake-відео, на яких Президент Зеленський нібито закликає до капітуляції, показав, що ШІ вже став елементом гібридної війни.
2. Боти, що формують «громадську думку»
Сучасні бот-мережі не просто поширюють спам — вони ведуть діалоги, створюють відчуття масової підтримки певних наративів або паніки. Вони імітують громадян, маніпулюють хештегами, впливають на обговорення. Як зазначає дослідниця Brookings Institution Дар’ялін Пейн: «Боти більше не просто спамлять — вони навчилися імітувати людей, брати участь у політичних дискусіях і зсувати суспільну норму».
3. Атаки через адаптивний ШІ
Нові моделі штучного інтелекту можуть навчатись у реальному часі, обходити фаєрволи, експлуатувати слабкості в ланцюгах постачання, а головне — залишатися непоміченими. Вони здатні автоматично модифікувати код шкідливих програм, залежно від системи, яку атакують. Це означає, що традиційна антивірусна або фаєрвол-захист уже неефективна без систем машинного аналізу та поведінкового моніторингу.
4. Персоналізовані фішингові атаки
Інструменти ШІ здатні створювати гіперреалістичні листи від імені ваших колег, банків або держустанов. Такі повідомлення враховують стиль, мову, тематику ваших контактів — і злам стає справою часу. «AI has moved us from phishing to precision strikes on trust infrastructure,» — йдеться у звіті RAND Corporation за 2024 рік.
5. Масштабність і автоматизація
Один бот може керувати сотнями фейкових акаунтів, а один злам заразити тисячі систем у ланцюгу постачання. Саме це стало можливим під час атаки на SolarWinds, яку досі розглядають як приклад складного, але системного втручання в критичні системи США.
6. Війна у хмарі
Чимало атак відбуваються не через «традиційний» шкідливий софт, а через злам API, підміни в хмарних обліковках або інтеграції в ланцюги CI/CD у розробці. Це не лише питання захисту серверів — це питання безпеки архітектури держави.
Тож як бачимо ШІ, масове використання бот-мереж, автономні інструменти соціальної інженерії, атаки через генеративні моделі це все нова масова зброя впливу проти яких з кожним днем все важче боротися.
Схожі виклики відчули в Ізраїлі під час кібератак іранських угруповань у 2023 році, коли через зломи CCTV і генеративні моделі ворог намагався впливати на наративи всередині країни. А у Великій Британії ще у 2022 році GCHQ попереджувало про використання штучного інтелекту з боку державних суперників для маніпулювання громадською думкою через соцмережі та згенеровані відео.
Ці виклики вимагають окремої оперативної аналітики та технічної експертизи, що і стало одним з головних аргументів на користь нової організаційної моделі. Адже якщо держави хочуть навчитися діяти в цих умовах то їм треба адаптуватися до нової організаційної моделі. “We are no longer dealing with isolated cyber incidents — we are in a permanent state of digital contest,” — йдеться у супровідному меморандумі Держдепу, оприлюдненому 21 квітня 2025 року.
Тож рішення виділити окрему структуру для таких загроз це спроба не лише підвищити швидкість реагування, а й адаптувати політику США до реальності 2025 року, де алгоритми, дані й мережеві атаки стають учасниками міжнародних конфліктів на рівні з арміями.
Тож вже з літа CDP розділять на три окремі частини:
- саме бюро CDP залишиться, але тепер підпорядковуватиметься економічному заступнику держсекретаря (а не першому);
- створюється Bureau of Emerging Threats — новий центр для кіберзагроз, штучного інтелекту та сучасних викликів безпеці;
- можливе створення третьої одиниці для координації технічних підрозділів.
У самому Держдепі пояснюють це потребою у «функціональній ефективності»: «We need to align cyberspace policy more closely with our economic and national security interests, and streamline oversight» — йдеться у внутрішньому документі від 21 квітня 2025 року.
Марк Рубіо, який підтримує реорганізацію, каже, що це зробить керування простішим: «Надто багато центрів прийняття рішень — це завжди ризик. Час об’єднувати зусилля там, де це справді потрібно, і розділяти, де є перевантаження».
Але не всі в захваті. Критики наголошують, що поділ CDP може послабити глобальну координацію США у сфері кібербезпеки.
«Це рішення може підірвати здатність Америки діяти єдиним дипломатичним фронтом у кіберпросторі», — попереджає Джессіка Вейт, експертка з Atlantic Council.
Також, як нагадують у Politico, Конгрес лише нещодавно — у 2023 році — офіційно закріпив повноваження CDP у законодавстві. Теперішня реорганізація, по суті, йде врозріз із цим підходом.
А ще — 3,400 посад під скорочення, 132 офіси під закриття, зокрема ті, що займалися демократією та правами людини. Деякі дипломати вже жартують: «Ми вже встигли розпрощатися із колегами, які щойно вийшли на роботу після пандемії».
Також це рішення несе загрози для світу. Найперше це втрата єдиної координації. Коли мова заходить про те, хто в США представляє позицію щодо штучного інтелекту або кібербезпеки на глобальному рівні, теперішня структура вже не дозволяє дати чітку відповідь. Відтепер замість одного єдиного центру, як це було з CDP, партнери США матимуть справу з кількома підрозділами, які можуть діяти паралельно або навіть конкурувати між собою.
GAO (Government Accountability Office Рахункова палата США), вже застерігає: «Політичні сигнали відтепер надходитимуть із різних джерел, не завжди узгоджених між собою».
По-друге — втрата впливу. Коли CDP був під першим заступником держсекретаря, це означало пріоритет. Тепер — це одна з економічних тем. Для союзників у НАТО, G7 чи ЄС — це теж сигнал.
Хоча, звісно, є і плюси: нове бюро загроз потенційно зможе реагувати швидше — наприклад, на атаки проти енергетики чи кампанії через deepfake в TikTok.
Тож як бачимо Америка змінює підходи до боротьби у кіберпросторі, щоб краще відповідати на виклики сучасності. І незважаючи на суперечливість рішення це у будь-якому разі крок вперед у порівнянні з іншими країнами. Україні у свою чергу варто подивитися і проаналізувати цю модель та подумати як її адаптувати до потреб сучасності. Адже у нас і далі триває війни з росією, що вимагає від нас бути сильними, адаптивним та впроваджувати інноваційні практики, які дозволять посилити обороноздатність країни.
Віктор Таран, український політолог, публіцист, громадський діяч, голова Центру “Ейдос” (до 2016 року – Центр політичних студій та аналітики).
* Точка зору автора може не збігатися з позицією агентства






Війна
Сили оборони уразили місце пуску дронів на Донеччині та військові об’єкти у Бєлгородській області
Підрозділи Сил оборони України 2 жовтня та вночі 3 жовтня завдали ураження по місцю запуску ударних безпілотників і переправі російських загарбників у Донецькій області, а також пункту управління та складу в Бєлгородській області РФ.
Як передає Укрінформ, про це Генеральний штаб Збройних сил України повідомляє у Фейсбуці.
На Донеччині у районі Донецька уражене місце зберігання, підготовки та пуску ударних БПЛА, у районі Новоочеретуватого – переправа через річку Мокрі Яли.
У Бєлгородській області в районі Нової Таволжанки уражений пункт управління, у районі Вознесенівки – склад матеріально-технічних засобів.
У районі Громівки Херсонської області уражена ремонтна база російських загарбників.
Як повідомляв Укрінформ, Сили оборони 30 вересня та вночі 1 жовтня уразили місце зберігання та пуску БПЛА росіян поблизу Донецька і склад з боєприпасами в Луганській області.
Фото ілюстративне: Facebook.com/MyroslavBiletskyi.official
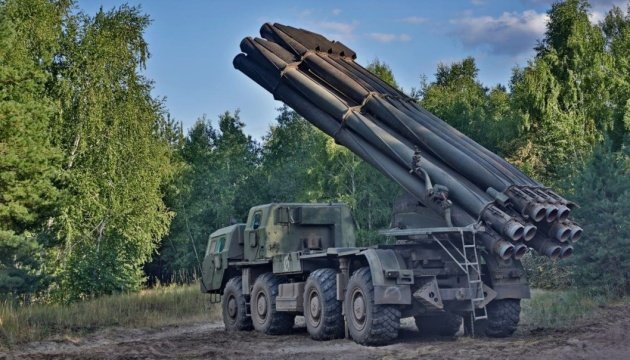
Оператори 413-го полку Сил безпілотних систем Збройних сил України «Рейд» уразили реактивну систему залпового вогню росіян БМ-27 «Ураган» на тимчасово захопленій території Запорізької області.
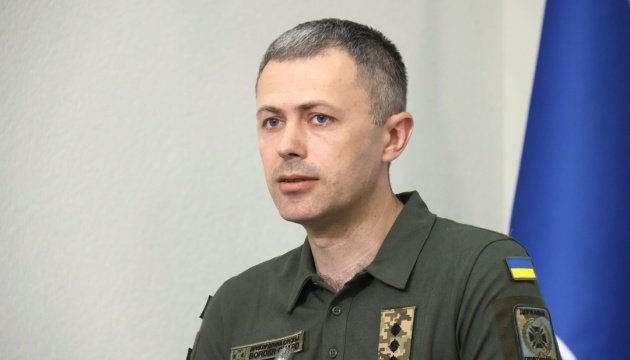
Білорусь продовжує підтримувати російські повітряні атаки по території України, надаючи свою територію для роботи засобів передачі та підсилення сигналу.
Дрони типу «Шахед» та «Герань», які спрямовуються у бік західних областей України та прикордоння з Польщею, отримують додаткове підживлення сигналу з території Білорусі. Про це розповів у телеефірі речник Державної прикордонної служби Андрій Демченко.
«Ретранслятор вмикається, коли Росія запускає дрони, в подальшому вимикається. Ми бачимо, що вони вмикаються, точки їхньої роботи також змінюються, бо Білорусь, певно, остерігається того, що Україна зможе повністю вирахувати ті кроки, які робляться для того, щоб такі ретранслятори на території Білорусі працювали», – підкреслив речник ДПСУ.
Він додав, що робота цих засобів чітко координується з Росією і активізується саме під час запусків ударних безпілотників у напрямку західних українських регіонів, зокрема Волинської області.
Україна працює над тим, аби ретранслятори на території Білорусі перестали працювати. Ймовірно, це непублічна робота, до якої причетні інші служби та підрозділи, сказав він.
Як повідомляв Укрінформ, нещодавно російський ударний дрон влучив за кількасот метрів від кордону з Республікою Польща в селі Старовойтове Ковельського району Волинскої області (МПП «Ягодин»).
-
 Одеса1 день ago
Обстріл Одещини: є постраждалі, пошкоджені будинки
-
Одеса1 тиждень ago
Вибухи пролунали в Одесі: РФ атакує дронами з моря
-
 Суспільство1 тиждень ago
“Вони обрали Україну”: діти, які вирішили … — публікація
-
Одеса1 тиждень ago
Одещина залишиться без газу: де будуть відключення
-
 Політика1 тиждень ago
у вихідні можна буде не відповідати в робочих чатах, — Стефанчук
-
 Суспільство1 тиждень ago
Екссудді Львову повідомили про підозру у відмиванні майна на ₴26 мільйонів
-
 Війна1 тиждень ago
Забезпечення ЗСУ на 15-20% — Сирський розповів про дефіцит і конфлікт із Федоровим
-
 Події1 тиждень ago
У США назвали офіційну причину смерті акторки Гейден Панеттьєрі