Проєкт із протидії кібершахрайству у фінансовому секторі: розказуємо, як не попастись на гачок шахраїв

Фінансове шахрайство, як і всі інші види злочинів не боїться не воєнного стану, ні ракет над головами. І щоб не втратити гроші зі своїх банківських рахунків потрібно бути уважнішим до даних, які залишаєте в інтернеті, і де ви їх вводите. Національний координаційний центр кібербезпеки при Раді національної безпеки і оборони України спільно з Національним банком України з 15 лютого запустили проєкт із протидії кібершахрайству у фінансовому секторі. Як працює цей проєкт і головне, як він збереже наші кошти для «Дайджесту Одеси» розповів Олександр Кльок, керівник Команди реагування на кіберінциденти в банківській системі України CSIRT-NBU.
Збільшення кіберзлочинів та фішингових кампаній у 2022 році
Під час повномасштабної війни в Україні платіжне шахрайство не зникло. Якщо загалом в Україні за рік правоохоронці фіксують 15 – 20 тисяч випадків такого шахрайства, то у 2022 році, за статистикою правоохоронних органів, їх кількість суттєво зросла.
«Більша частина — безпосередньо фінансове шахрайство в інтернеті. І нові схеми, які з’явились після початку повномасштабної агресії росії проти України, тому яскраве підтвердження. Найпоширенішим видом стала фейкова соціальна допомога від державних чи міжнародних організацій постраждалим від війни українцям. Минулого року НБУ виявив близько 4500 подібних шкідливих фішингових ресурсів, у 2021 році ця цифра була на порядок меншою», — коментує Олександр Кльок.
Слово фішинг не дарма має іноземне походження, від англійської — риболовля. Бо суть цього шахрайства в тому, щоб неуважні або довірливі користувачі самі залишили свої персональні дані, тобто потрапили на гачок. Сайти, які копіюють дизайни відомих ресурсів, виманюють реквізити платіжних карток під виглядом надання послуг, що не існують. А потім коштів на вашій картці як і не було. Злочинці користуються людським бажанням заробити, отримати якусь нагороду, довірливістю і незнанням базових правил мережевої безпеки.
Суть проєкту із протидії кібершахрайству у фінансовому секторі
Під час воєнного стану злочинці отримали нові мотиви для спекуляцій — фінансова допомога для постраждалих під час війни або донати на ЗСУ. Проєкт вводиться для протидії подібним махінаціям, має посилити кіберзахист фінансової системи, дасть змогу убезпечити українців від аферистів, а в майбутньому – зменшити кількість фішингових атак та загалом обсяги фінансового шахрайства в Україні.
Це актуально не лише для України. Виробники основних інтернет-браузерів застосовують однакові способи інформування користувачів про те, що вони відкрили підозрілий сайт, який може належати шахраям. Це той самий червоний трикутник і конкретний напис про те, що сайт підозрілий. Це називається «антифішинг».
Загалом же завдання проєкту просте — посилити захист громадян від кіберзлочинців та зменшити переходи користувачів на шахрайські сайти.
Як це працює на практиці зазначає пан Кльок: «Фахівці Центру кіберзахисту НБУ регулярно моніторять інтернет-простір та соціальні мережі і виявляють шахрайські ресурси, метою створення яких є збір даних для доступу до банківських рахунків громадян. Після цього переходи користувачів на такі зловмисні сайти обмежуються інтернет-провайдерами. У результаті – громадяни переспрямовуватимуться на сторінку з попередженням, що цей сайт створений шахраями, і його відвідування може призвести до втрат коштів. Перші результати проєкту уже вражають: наразі зафіксовано понад 200 тисяч унікальних переходів на цю сторінку. Тобто десятки тисяч громадян України щомісяця будуть захищеними від потрапляння на “гачок” кібершахраїв і потенційної можливості бути ошуканими».
Ще до початку проєкту долучилися такі провайдери, як «Київстар», «Датагруп», «Воля». Зараз приєдналися всі мобільні оператори та більшість ключових інтернет-провайдерів. Це сприятиме створенню дієвої системи захисту від кібершахрайства по всій Україні.
Як не потрапити на фішинговий сайт?
Шахраї масово надсилають громадянам у месенджерах, смс або емейлах посилання, що ведуть на шкідливі ресурси. Тому керівник Команди реагування на кіберінциденти в банківській системі України CSIRT-NBU радить:
- Не переходьте за посиланням від незнайомих осіб. Ці лінки можуть заразити ваш пристрій вірусом, викрасти персональні дані та реквізити карток, інформацію про інші рахунки.
- Якщо необхідно перейти на сайт державного органу, компанії чи організації, адресу якої ви отримали в посиланні з невідомого номеру, то краще введіть у пошуковій системі назву необхідного сайту і лише тоді переходьте на вебресурс.
- Перевіряйте правильність назви сайтів, на які переходите та вводите свої персональні дані. Адреси справжнього та шахрайського сайту можуть бути схожі, за винятком одного чи кількох символів.
Головна зброя проти шахраїв — це обізнаність та уважність. Радимо бути уважними, не поспішати та завжди перевіряти отриману інформацію.
Що робити, коли все ж ошукали
Якщо ввели на підозрілому сайті реквізити своєї платіжної картки і після цього зрозуміли, що сайт може бути шахрайським, по перше, треба негайно заблокувати свою платіжну картку. Для цього можна скористатись інтернет-банкінгом або, зателефонувавши на гарячу лінію банку, вказану на звороті картки.
По друге, потрібно звернутися до Кіберполіції із відповідною заявою, наприклад, можна це зробити онлайн за посиланням ticket.cyberpolice.gov.ua
Фінансові злочини — не десь там відбуваються. Це ціла система у якій живуть тисячі шахраїв, і якщо у вас є смартфон чи банківська картка, ви вже потенційно в зоні їхніх інтересів. З простого, що можна зробити просто зараз: перевірте свій інтернет-банкінг, сайти, на яких вводите дані карток, паролі — не зберігайте реквізити у браузері. Налаштуйте на облікових записах двофакторну аутентифікацію, щоб крім пароля вводити і одноразовий код з смс. Гугліть номера, які вам щось пропонують здебільшого ошукані люди вже зазначили цей контакт у мережі. Особливо, це актуально при підозрілих онлайн-продавцях.
Вимагати повернення коштів від банківської установи можна лише у випадку, коли саме банк безпідставно списав кошти з картки. У випадку махінації зі фішинговими сайтами — найімовірніше, не допоможе. Бо відбувається конфлікт інтересів банку та клієнта. Тому не бійтесь звертатись до поліції, у випадку бездіяльності, постраждалий виявиться єдиною винною особою. Кіберзлочин — не лише якісь масштабні DoS-атаки та проблеми рівня Пентагону, це і : незаконний доступ, перехоплення, втручання у дані, зловживання пристроями, шахрайство, пов’язане із комп’ютерами, правопорушення, пов’язані з дитячою порнографією…

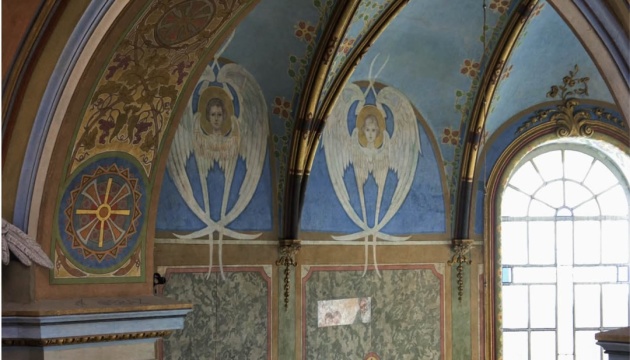
У місті Бережани на Тернопільщині завершили реставрацію розписів початку ХХ століття у церкві Пресвятої Трійці.
Про це кореспонденту Укрінформу повідомив реставратор та іконописець Олексій Чередніченко.
“Від початку досліджень до завершення робіт минуло чотири роки. Протягом трьох років тривав сам процес реставрації. Це дуже швидко для такого обсягу робіт. Група реставраторів працювала по 10-11 годин на день, коли дозволяв температурний режим. Ми вже зняли риштування. І перед нами відкрилися повністю відреставровані розписи початку ХХ століття у церкві Пресвятої Трійці в Бережанах”, – розповів він.
Столітні стінописи виявили під шарами старої олійної фарби і ґрунтовки на куполі та у святилищі храму. Фахівці скальпелями крок за кроком знімали стару фарбу, щоб відновити цінні розписи.
“Цьому храму довелося пережити дуже багато: дві світові війни, руйнування від снарядів, замалювання, забуття… Здавалося, все це залишилося в минулому. Але ні. І храм, і його розписи вистояли. І тепер знову є. За роки праці я мав нагоду розписувати нові храми, працювати зі старовинними інтер’єрами, займатися реставрацією. Але такого досвіду, таких відчуттів і такого усвідомлення власної причетності до повернення мистецької спадщини я ще не переживав”, – зізнається Чередніченко.
Реставратор також розповів, що розписи у святилищі збереглися краще, аніж у куполі. І саме вони допомогли відтворити втрачені фрагменти оздоблення купола. Адже автори використовували однакові форми, кольори і схожі композиційні прийоми. Об’єднавши всю інформацію, яку вдалося віднайти, реставратори створили проєкт реконструкції купола за допомогою спеціальної комп’ютерної програми. Фахівці зібрали всі зображення букв, що збереглися, і відтворили шрифт, який використовували в розписі храму.
“Хочу щиро подякувати всім, хто був причетний до цієї роботи, хто допомагав, підтримував, долучався до відновлення храму. Особлива подяка отцю Івану Хрептаку за довіру, підтримку, турботу про храм і за те, що ця справа стала можливою. І дуже хочу запросити всіх, хто матиме нагоду, відвідати церкву Пресвятої Трійці в Бережанах та побачити все на власні очі. Жодна фотографія, навіть найкраща, не здатна передати справжнього враження від цього простору. Масштабу, кольору, світла і тієї особливої атмосфери, яку відчуваєш, перебуваючи всередині. Це справді варто побачити!” – закликав реставратор та іконописець Олексій Чередніченко.
Як повідомляв Укрінформ, у Бережанському замку знайшли роботи скульптора Йогана Пфістера, які вважали втраченими.
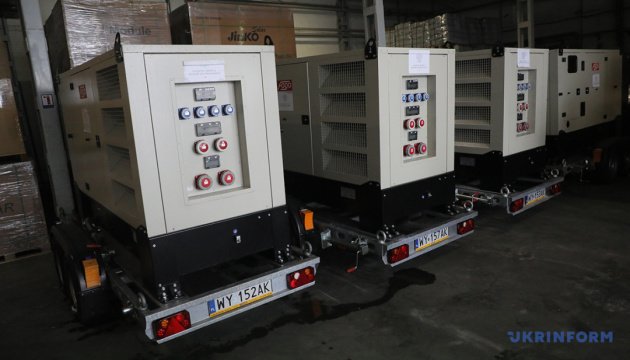
Минулого тижня енергетичні компанії Чернігівщини, Одещини, Вінниччини та Харківщини, а також «Укрзалізниця» отримали обладнання на понад €2,4 млн через Фонд підтримки енергетики України.
Про це повідомляє пресслужба Міністерства енергетики України у Телеграмі, передає Укрінформ.
“Завдяки внескам міжнародних партнерів до Фонду підтримки енергетики України низка регіонів отримала важливе обладнання для відновлення та зміцнення енергетичної інфраструктури на понад 2,4 млн євро від Швеції, ЄС і Великої Британії. Постачання профінансували Швеція, Європейський Союз та Велика Британія”, – йдеться у повідомленні.
Серед переданого обладнання — трансформатори, вимикачі, ізолятори, трансформаторна олива та інші матеріали.
Як повідомляв Укрінформ, протягом минулого тижня росія 116 разів цілеспрямовано атакувала українську енергетику та нафтогазовий сектор.
Фото ілюстративне
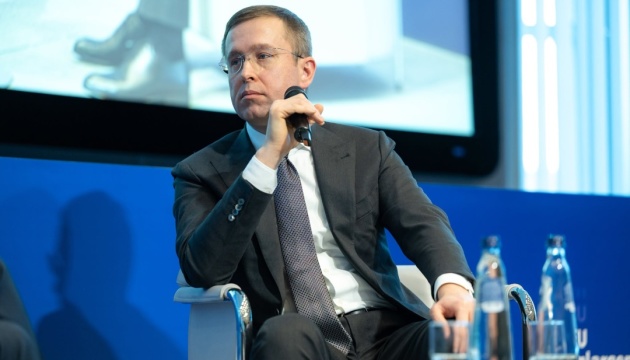
Україна розраховує відкрити решту двох переговорних кластерів з ЄС до кінця року та розпочати закриття переговорних розділів у 2027 році.
Про це Прем’єр-міністр України Сергій Корецький заявив під час Форуму з питань розширення ЄС у Брюсселі, повідомила пресслужба Кабміну у Фейсбуці.
Зазначається, що Корецький разом із президенткою Молдови Маєю Санду та єврокомісаром Андрюсом Кубілюсом долучився до дискусії про майбутню архітектуру європейської безпеки та роль розширення ЄС в її зміцненні.
Україна вже сьогодні робить вагомий внесок у безпеку Європи, зауважив Прем’єр-міністр.
«Ми маємо найбільш досвідчену армію в Європі, передові оборонні технології та унікальний досвід забезпечення роботи енергетики й логістики в умовах постійних російських атак. Україна та ЄС можуть суттєво посилити одне одного», – зазначив очільник українського уряду.
Він виокремив наступні євроінтеграційні пріоритети України. Серед них – відкриття двох решти переговорних кластерів до кінця року; прискорення підготовки позитивного звіту про виконання проміжних критеріїв (IBAR) та початок закриття переговорних розділів у 2027 році.
«Цього року ми відкрили чотири із шести переговорних кластерів. Вдячний президентці Єврокомісії Урсулі фон дер Ляєн та всім державам – членам ЄС за підтримку цих рішень», – сказав Прем’єр-міністр.
Корецький закликав держави – члени ЄС ухвалити рішення щодо наступних етапів переговорів одразу після виконання Україною необхідних умов.
«Ми готові виконувати всі взяті зобов’язання та розраховуємо на таку ж рішучість і швидкість дій з боку європейських партнерів», – підкреслив очільник уряду.
Як повідомляв Укрінформ, Прем’єр-міністр України Сергій Корецький обговорив у Брюсселі посилення санкцій з главою дипломатії Європейського Союзу Каєю Каллас.
Фото: Кабінет Міністрів України, Фейсбук
-

 Суспільство7 днів ago
Новини на ранок
-

 Політика1 тиждень ago
законопроєкт пройшов перше читання у Раді
-
 Відбудова1 тиждень ago
В Україні повністю відновили 759 об’єктів медичної інфраструктури
-
Суспільство6 днів ago
Новини на ранок
-

 Політика6 днів ago
Рубіо назвав переговори в Абу-Дабі продуктивними, але угода не буде укладена за одну ніч
-
 Суспільство1 тиждень ago
Коли увімкнуть опалення в Одесі у 2026 році: дата
-
Суспільство1 тиждень ago
В Одессе ТЦК силой мобилизовал добровольца в штурмовую бригаду вместо медбата – нардеп Гончаренко
-
 Усі новини1 тиждень ago
що вона там зробила (фото)